Microsoft Entra Agent IDとは|エージェントに人と同じRBACを付ける【2026年9月】
【結論】Microsoft Entra Agent IDとは、AIエージェント専用に設計されたMicrosoft Entra上のID基盤で、エージェントを人間やアプリと区別して認証・認可・監査するための仕組みです。
- エージェント固有のID(agent identity)は自分自身の資格情報を持たず、「blueprint」と呼ばれるテンプレートが資格情報を管理し、エージェントはそれを介してトークンを取得する
- 本番環境ではフェデレーテッドID資格情報(FIC)が推奨され、パスワード・SMS・認証アプリのような人間向けの認証手段は使わない
- OAuth 2.0、MCP、A2A(Agent-to-Agent)をサポートし、Copilot StudioやFoundryで作ったエージェントにもテナント上のagent identityが付与される
この記事ではゼロトラストとエージェント権限を設計する情シス・セキュリティ・開発責任者向けに、2026年9月時点の公開情報に基づいて解説します。
Entra Agent IDとは
Microsoft Entra Agent IDは、AIエージェント向けに設計されたID基盤です。人間のユーザーやアプリケーション登録とは別に「エージェント」という種別を用意し、大量に生成されるエージェントへ一貫したセキュリティポリシーを適用できるようにしています。OAuth 2.0、Model Context Protocol(MCP)、Agent-to-Agent(A2A)をサポートすると公式が説明しています(出典:What is Microsoft Entra Agent ID?/What are agent identities?)。
最大の特徴は、エージェント個々は人間のように振る舞う認証手段(パスワード、SMS、パスキー、認証アプリ)を一切使わないことです。エージェントの実体である「agent identity」は、Entra ID上の特殊なサービスプリンシパルであり、それ自体は資格情報を持ちません。トークンの取得はすべて、後述する「blueprint」を経由して行われます(出典:Agent identities – Microsoft Entra Agent ID)。
なぜ人のアカウント使い回しでは駄目か
| やり方 | 問題 |
|---|---|
| サービスアカウントの共有 | どのエージェントが何をしたか監査できない。複数エージェントの操作が1アカウントの履歴に混在する |
| コードへのシークレット埋め込み | 漏洩時の影響範囲が大きく、ローテーションも運用負荷が高い |
| ユーザー委任トークンの乱用 | 人が承認していない夜間バッチが止まる、あるいは人の権限範囲がそのままエージェントに渡ってしまい過剰権限になる |
| Entra Agent IDを使う | エージェント単位でRBAC(ロールベースアクセス制御)と操作ログを分離できる。「AIエージェントによる操作」として記録される |
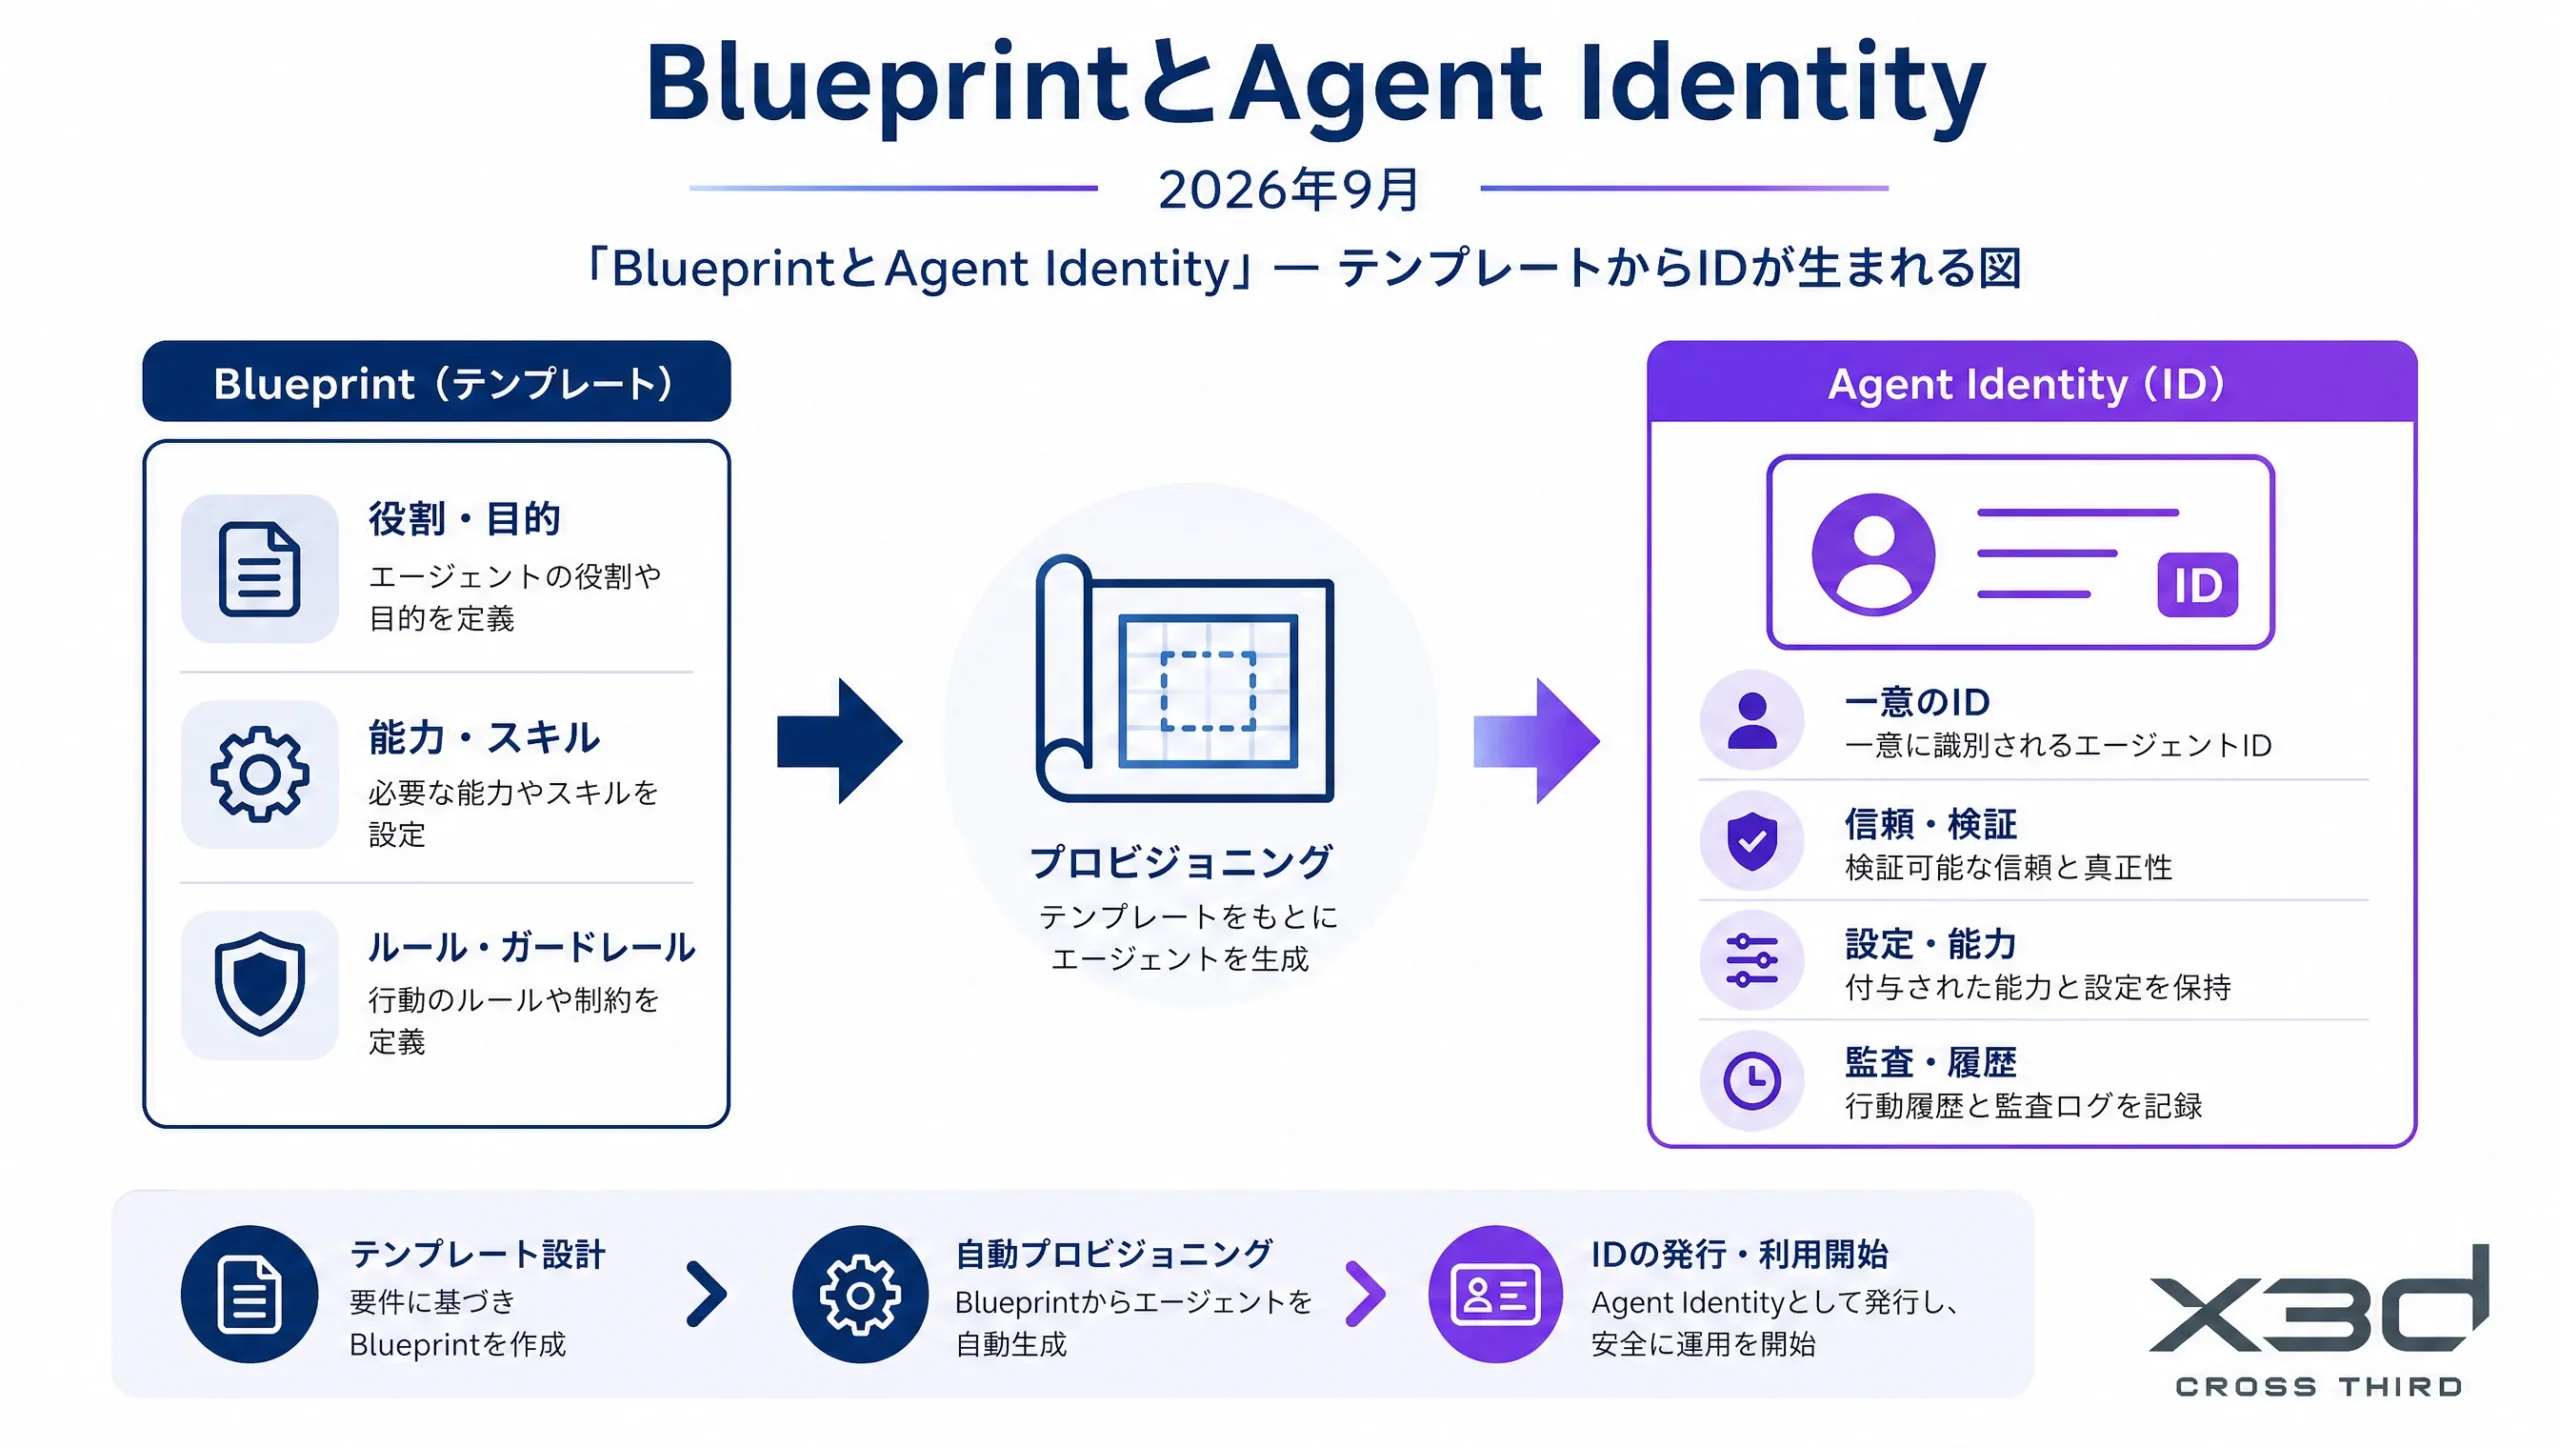
仕組み — BlueprintとAgent Identity
Entra Agent IDの中心概念は、Blueprint(ひな型)とAgent Identity(個々のエージェントID)の分離です。
| 用語 | 役割 |
|---|---|
| Agent identity blueprint | ある「種類」のエージェント全体に共通するメタデータ・権限・条件付きアクセスポリシーを定義するテンプレート。資格情報を実際に保持するのはこちら |
| Agent identity | Blueprintから作られる個々のエージェントのID。自分自身の資格情報は持たず、Blueprintに委任してトークンを取得する |
| スポンサー | エージェントの作成者・責任者。Blueprintの作成時に記録される |
Blueprintが保持できる資格情報の種類は、フェデレーテッドID資格情報(FIC/マネージドID経由)、証明書、クライアントシークレットの3つです。公式のベストプラクティスでは、本番環境ではFIC(マネージドID)または証明書を優先し、クライアントシークレットは開発・テスト時の一時利用に限定してから、本番稼働前にローテーションアウトするよう推奨されています。証明書の秘密鍵はAzure Key VaultかHSMに保管し、最低でも年1回のローテーションを行うことも明記されています(出典:Best practices for Microsoft Entra Agent ID)。フェデレーテッドID資格情報を追加する際は、通常のアプリ登録用エンドポイントではなく、Blueprint専用のAPIパス(/applications/{blueprint-obj-id}/microsoft.graph.agentIdentityBlueprint/federatedIdentityCredentials)を使う必要がある点も公式が注意喚起しています。
また、エージェントごとに個別のIDを発行し、異なるエージェント間で同じIDを共有しないことも推奨されています。IDを分離しておくことで、1つのエージェントを無効化・更新しても他のエージェントに影響を与えません。一方でBlueprintは複数のエージェントの資格情報を一括で保持する「単一の防御境界」になるため、Blueprintの保護レベルが侵害時の被害範囲を左右します。
MCPとの接続
MCPサーバーは通常のAPIと同様にOAuth 2.0のアクセストークンを必須にし、Microsoft Entra IDを認可サーバーとして使います。エージェントは自分のagent identityでresourceパラメータにサーバーを指定してトークンを取得し、Authorizationヘッダーで呼び出します(出典:Secure MCP server with Entra ID)。Foundry上のエージェントも同様に、エージェントID経由でMCPやA2Aへ接続する仕組みが文書化されています。MCP接続全体のガバナンス設計はMCPガバナンスとはで解説しています。
導入チェック
| 項目 | 内容 |
|---|---|
| スポンサー | Blueprintごとにエージェントの作成者・責任者を記録しているか |
| 資格情報の種類 | 本番はFIC(マネージドID)か証明書を使い、クライアントシークレットを本番稼働まで残していないか |
| 最小権限 | ツールごとにスコープを分け、1エージェントに広すぎる権限を付与していないか |
| ID分離 | 複数のエージェント間で同じagent identityを共有していないか |
| 環境分離 | 開発・検証・本番で同じBlueprint・資格情報を使い回していないか |
| 条件付きアクセス | エージェントID向けの条件付きアクセスポリシーが設定されているか |
| 棚卸し | 使われていないエージェントIDを定期的に無効化しているか |
Windows 365 for Agentsとの関係
エージェントがAPIやMCPだけで完結せず、デスクトップ操作を必要とする場合は、Windows 365 for AgentsのCloud PC上でも同じEntra Agent IDのモデルが使われます。エージェントはCloud PCへのログインにも自分のagent identityを使い、資格情報の管理はBlueprint側に一元化されたままです。実行環境そのものの仕組みはWindows 365 for Agentsとはで解説しています。IDと実行環境の設計を分けて考えることが、どちらの記事でも共通の前提です。
社内システム接続の実装支援はMCPサーバー、権限設計から入る場合はAI導入支援(AI BPR)を参照してください。
よくある質問(FAQ)
Q1. Entra Agent IDとは何ですか?
AIエージェント向けに設計されたMicrosoft Entra上のID基盤で、エージェント単位の認証・認可・監査を可能にします。
Q2. agent identityとは何ですか?
個々のAIエージェントに付与されるEntra上のサービスプリンシパルです。自分自身の資格情報は持ちません。
Q3. 資格情報はどこで管理されますか?
Agent identity blueprint(テンプレート)が資格情報を一元管理します。エージェントはBlueprintに委任してトークンを取得します。
Q4. 本番環境ではどの資格情報を使うべきですか?
フェデレーテッドID資格情報(FIC・マネージドID経由)か証明書が推奨されます。クライアントシークレットは開発・テスト限定で、本番前にローテーションアウトしてください。
Q5. 今あるアプリ登録との違いは何ですか?
人・アプリ向けのモデルでは足りないエージェント固有の要件(大量生成、スポンサー管理、エージェントとしての操作ログ)に特化しています。
Q6. MCPで必須ですか?
必須ではありませんが、シークレット埋め込みを避けるための公式推奨の形です。MCPサーバー側でもトークンを検証します。
Q7. Copilot Studioとの関係は何ですか?
Copilot Studioでエージェントを作成すると、テナント上にagent identityが自動的に付与されると公式が説明しています。
Q8. Foundryとの関係は何ですか?
Foundryのエージェントもエージェントidentityを持ち、MCPやA2Aでツールを呼び出す際にトークン交換が行われます。
Q9. 最初にやることは何ですか?
本番で動かしているエージェントの一覧化と、書き込み権限を持つエージェントの棚卸しです。資格情報の種類も併せて確認してください。
Q10. x3dに相談できますか?
できます。武石幸之助は2017年から対面で1,800社超・受講者5,000名超にAI導入支援を実施しています(認定講師分・オンラインは含まない)。エージェントIDと権限設計の棚卸しから支援します。
参考文献・出典
- Microsoft Learn「What is Microsoft Entra Agent ID?」
- Microsoft Learn「What are agent identities?」
- Microsoft Learn「Agent identities – Microsoft Entra Agent ID」
- Microsoft Learn「Best practices for Microsoft Entra Agent ID」
- Microsoft Learn「Secure a Model Context Protocol (MCP) server with Microsoft Entra ID」
本記事は2026年9月時点の公開情報に基づいています。Entra Agent IDは提供機能の追加が続いているため、最新は各公式ドキュメントをご確認ください。
x3d株式会社では、本記事で解説したエージェントIDと権限設計に関する企業研修・導入支援・システム開発を提供しています。
まずはお気軽にご相談ください。